Il Pentest controlla un sito web in pochi secondi alla ricerca di tipici punti deboli della configurazione, come header di sicurezza mancanti, redirect non sicuri o percorsi di login accessibili pubblicamente. Per ogni problema ricevi indicazioni concrete su come risolverlo.
Cosa fa la scansione?
La scansione è passiva e innocua. Richiama la pagina come un normale visitatore, verifica se la variante HTTP reindirizza e chiede solo se esistono cinque percorsi tipici (/login, /wp-login.php, /admin, /administrator, /user/login). Non avvengono attacchi e non viene modificato nulla. Gli indirizzi interni sono bloccati, vengono scansionate solo destinazioni raggiungibili pubblicamente.
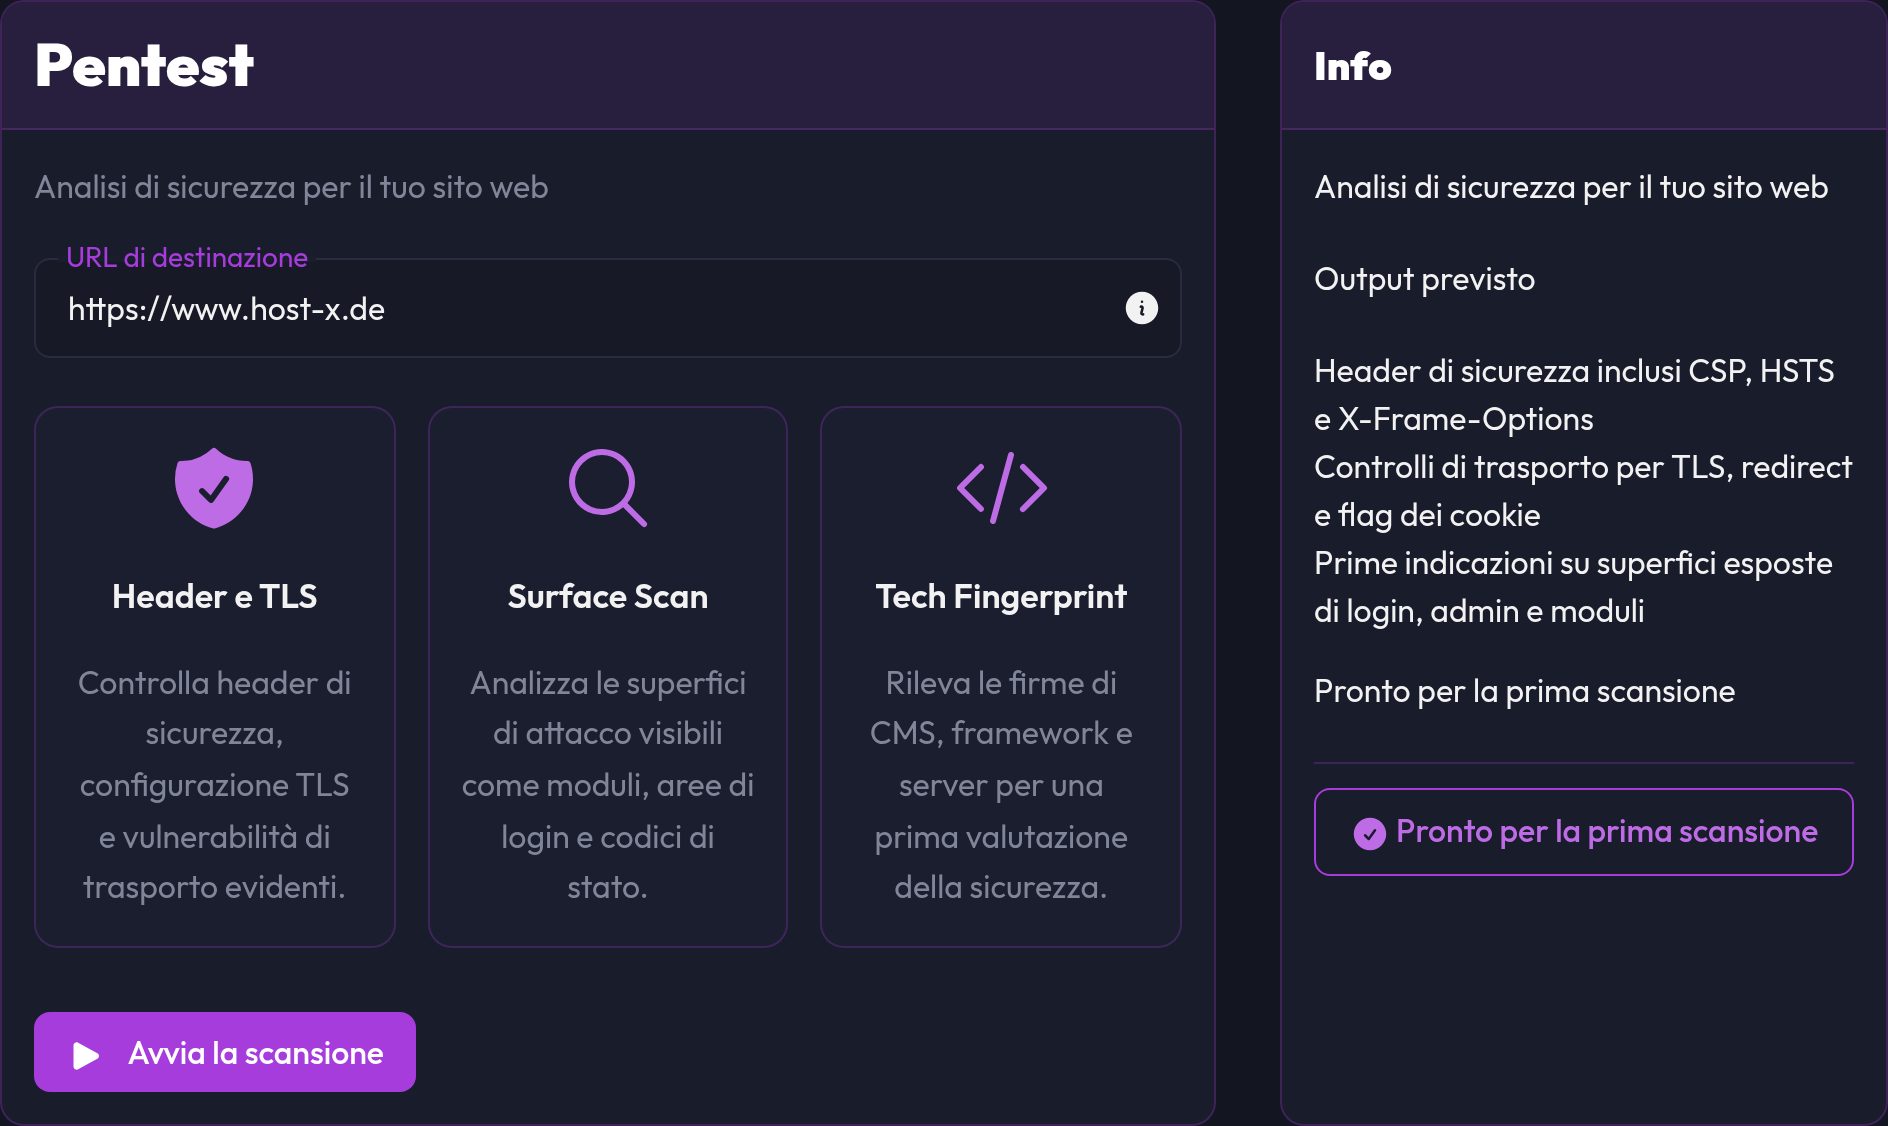
Avviare la scansione
- Accedi. Il Pentest è utilizzabile solo con un account.
- Apri Pentest nella navigazione (gruppo Strumenti)
- Inserisci l'URL di destinazione, ad es.
https://tuo-sito.it. Senza schema viene aggiuntohttps://. - Clicca su Avvia la scansione
Finché la scansione è in corso compare «Scansione in corso ...», poi il report viene preparato.
Il report
In cima ci sono i dati essenziali sulla destinazione:
| Informazione | Significato |
|---|---|
| Destinazione | L'indirizzo inserito |
| URL finale | Dove ha portato la richiesta dopo i redirect |
| Stato HTTP | Risposta del server |
| Tempo di risposta | Con quale rapidità ha risposto il server |
| Tecnologie | CMS, framework e server riconosciuti |
| Punteggio | Valore complessivo da 0 a 100 |
Il punteggio
Il punteggio parte da 100. Ogni problema critico costa 22 punti, ogni avviso 8. Un punteggio alto non significa che il sito sia sicuro, ma solo che il rapido controllo non ha trovato nulla di anomalo.
I rilievi
I rilievi sono ordinati in quattro gruppi:
| Gruppo | Significato |
|---|---|
| Problemi critici | Da risolvere subito |
| Margini di miglioramento | Da migliorare a breve |
| Note | Informazione senza valutazione |
| Superato | Questo punto è a posto |
Ogni rilievo indica:
- Rilevato: cosa ha osservato la scansione
- Perché è importante: il rischio che c'è dietro
- Dove modificarlo: ad esempio server web, CMS o reverse proxy
- Come risolverlo: la via verso la soluzione, spesso con un esempio di codice da copiare (Copia il codice), ad esempio per Apache o PHP
Cosa viene controllato?
Headers & TLS
- HTTPS: il sito viene servito cifrato e
http://reindirizza in modo permanente ahttps://? - Certificato TLS: si può validare completamente?
- Header di sicurezza: Content-Security-Policy, Strict-Transport-Security (HSTS), X-Frame-Options, X-Content-Type-Options, Referrer-Policy, Permissions-Policy
- Flag dei cookie: i cookie impostati hanno Secure, HttpOnly e SameSite?
Surface Scan
- Moduli e campi password: qui gli aggressori potrebbero provare tentativi di login e inserimenti
- Action dei moduli: un modulo invia a un endpoint HTTP non cifrato?
- Punti di ingresso tipici: i percorsi di login o admin sono raggiungibili pubblicamente?
- Mixed content: una pagina HTTPS carica risorse tramite HTTP?
- Directory listing: il server mostra il contenuto delle directory?
Tech Fingerprint
- Header Server e X-Powered-By: rivelano software e versione?
- Tecnologie rilevate: firme di CMS, framework e server
Misure frequenti
- Forzare HTTPS: imposta un redirect 301 permanente da HTTP a HTTPS
- Impostare HSTS: così i browser in futuro si collegheranno solo in modo cifrato
- Aggiungere header di sicurezza: soprattutto X-Content-Type-Options, X-Frame-Options e una CSP
- Proteggere i cookie con Secure, HttpOnly e SameSite
- Proteggere le aree di login: rate limit, protezione dal brute force, autenticazione a due fattori e, se possibile, accesso solo da determinati IP
- Nascondere le indicazioni di versione: rimuovi gli header Server e X-Powered-By o attenuali
- Disattivare il directory listing
Domande frequenti
La scansione segnala «Non è stato possibile raggiungere la destinazione»
O l'indirizzo non è raggiungibile pubblicamente, o l'hai scritto male, o il server blocca la richiesta. Gli indirizzi interni (ad es. localhost) non vengono scansionati affatto.
Il mio sito ha 100 punti, è sicuro?
No. Il punteggio valuta solo i punti che vengono controllati. Sulle vulnerabilità dell'applicazione stessa, ad esempio SQL injection o plugin obsoleti, non dice nulla.
Perché alcuni punti sono «Note» invece di avvisi?
Quando qualcosa non si può verificare in modo affidabile, ad esempio il comportamento dei redirect, viene indicato come informazione e non come errore.
Posso scansionare siti altrui?
No. Scansiona solo siti tuoi o quelli per cui hai un incarico scritto.