O Pentest verifica um site em poucos segundos em busca de vulnerabilidades típicas na configuração, como headers de segurança ausentes, redirecionamentos inseguros ou caminhos de login acessíveis publicamente. Para cada problema, você recebe dicas concretas de como corrigi-lo.
O que a verificação faz?
A verificação é passiva e inofensiva. Ela acessa a página como um visitante normal, testa se a variante HTTP redireciona e consulta cinco caminhos típicos (/login, /wp-login.php, /admin, /administrator, /user/login) apenas para ver se existem. Não há ataques, e nada é alterado. Endereços internos estão bloqueados; apenas destinos publicamente acessíveis são verificados.
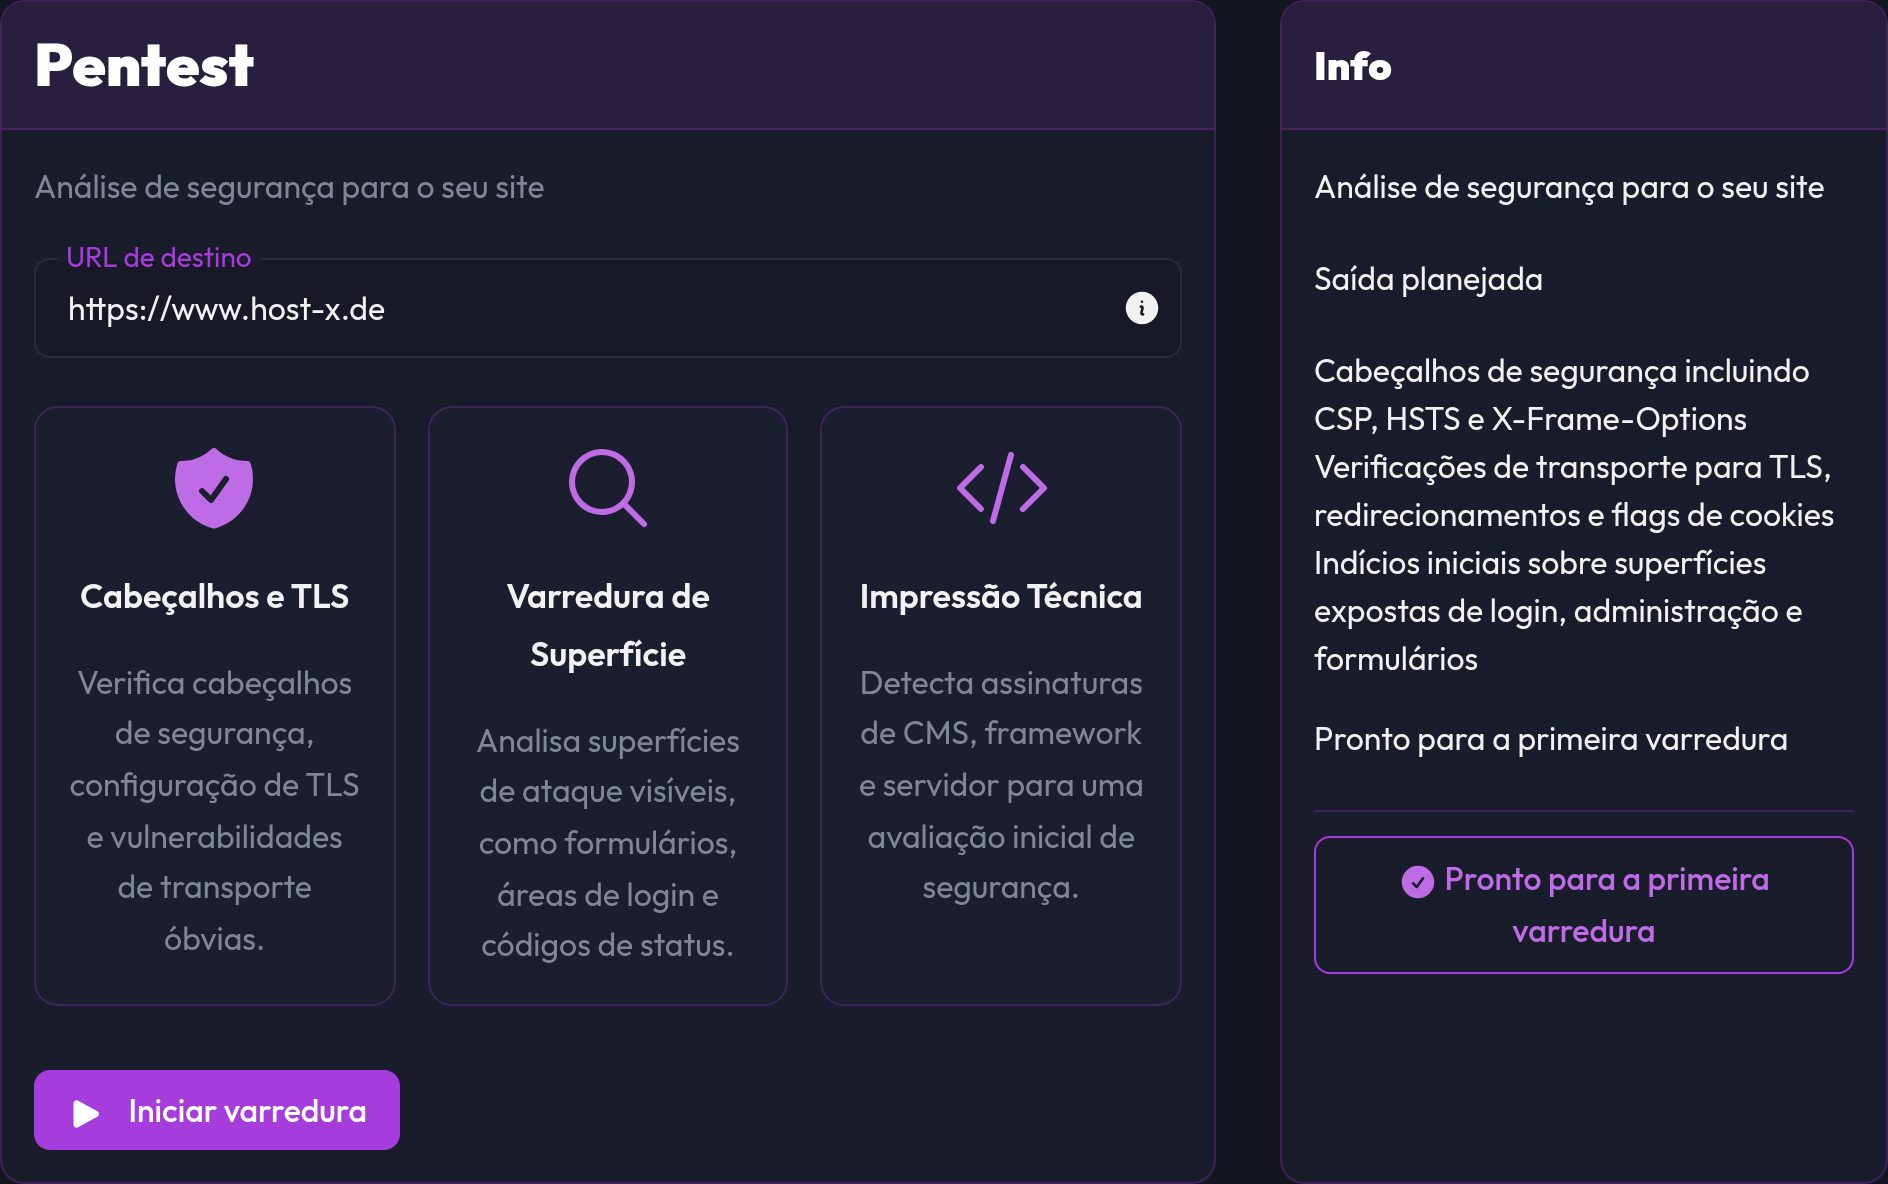
Iniciar verificação
- Faça login. O Pentest só pode ser usado com conta.
- Abra Pentest na navegação (grupo Tools)
- Insira a URL de destino, por exemplo
https://deine-website.de. Sem esquema,https://é acrescentado. - Clique em Iniciar verificação
Enquanto a verificação estiver em andamento, aparece "Verificação em andamento ..."; em seguida, o relatório é preparado.
O relatório
No topo estão os dados principais do destino:
| Informação | Significado |
|---|---|
| Destino | O endereço inserido |
| URL final | Para onde o acesso levou após os redirecionamentos |
| Status HTTP | Resposta do servidor |
| Tempo de resposta | Quão rápido o servidor respondeu |
| Tecnologias | CMS, frameworks e servidores detectados |
| Score | Valor total de 0 a 100 |
O Score
O Score começa em 100. Cada problema crítico custa 22 pontos, cada aviso 8. Um score alto não significa que o site é seguro, e sim apenas que o check rápido não encontrou nada suspeito.
Os achados
Os achados são classificados em quatro grupos:
| Grupo | Significado |
|---|---|
| Problemas críticos | Corrigir imediatamente |
| Potencial de melhoria | Melhorar em breve |
| Informações | Informações sem avaliação |
| Aprovado | Este ponto está em ordem |
Cada achado informa:
- Encontrado: o que a verificação observou
- Por que isso é importante: o risco por trás
- Onde você altera: por exemplo, servidor web, CMS ou reverse proxy
- Como resolver: o caminho para a solução, muitas vezes com um exemplo de código para copiar (Copiar código), por exemplo para Apache ou PHP
O que é verificado?
Cabeçalhos e TLS
- HTTPS: A página é entregue criptografada e
http://redireciona permanentemente parahttps://? - Certificado TLS: Pode ser validado completamente?
- Security-Header: Content-Security-Policy, Strict-Transport-Security (HSTS), X-Frame-Options, X-Content-Type-Options, Referrer-Policy, Permissions-Policy
- Flags de cookie: Os cookies definidos têm Secure, HttpOnly e SameSite?
Varredura de superfície
- Formulários e campos de senha: Aqui invasores poderiam tentar logins e entradas
- Ações de formulário: Um formulário envia para um endpoint HTTP não criptografado?
- Pontos de entrada típicos: Caminhos de login ou admin estão publicamente acessíveis?
- Mixed Content: Uma página HTTPS carrega recursos via HTTP?
- Listagem de diretório: O servidor exibe o conteúdo de diretórios?
Impressão tecnológica
- Server-Header e X-Powered-By: Eles revelam software e versão?
- Tecnologias detectadas: Assinaturas de CMS, frameworks e servidores
Medidas frequentes
- Forçar HTTPS: Configure um redirecionamento permanente 301 de HTTP para HTTPS
- Definir HSTS: Assim, os navegadores passarão a se conectar apenas de forma criptografada
- Adicionar headers de segurança: principalmente X-Content-Type-Options, X-Frame-Options e uma CSP
- Proteger cookies com Secure, HttpOnly e SameSite
- Proteger áreas de login: limites de taxa (rate limiting), proteção contra força bruta, autenticação de dois fatores e, se possível, acesso apenas de IPs específicos
- Ocultar informações de versão: Remova o header Server e o X-Powered-By ou torne-os mais genéricos
- Desativar listagem de diretório
Perguntas frequentes
A verificação informa "O destino não pôde ser alcançado"
Ou o endereço não é publicamente acessível, você o digitou errado, ou o servidor está bloqueando a solicitação. Endereços internos (p. ex., localhost) não são verificados em hipótese alguma.
Meu site tem 100 pontos, ele está seguro?
Não. O score avalia apenas os pontos que são verificados. Ele não diz nada sobre vulnerabilidades na própria aplicação, como SQL Injection ou plugins desatualizados.
Por que alguns pontos são "Informações" em vez de aviso?
Quando algo não pode ser verificado com confiabilidade, por exemplo o comportamento de redirecionamento, é apresentado como informação em vez de erro.
Posso verificar sites de terceiros?
Não. Verifique apenas sites próprios ou aqueles para os quais você foi autorizado por escrito.