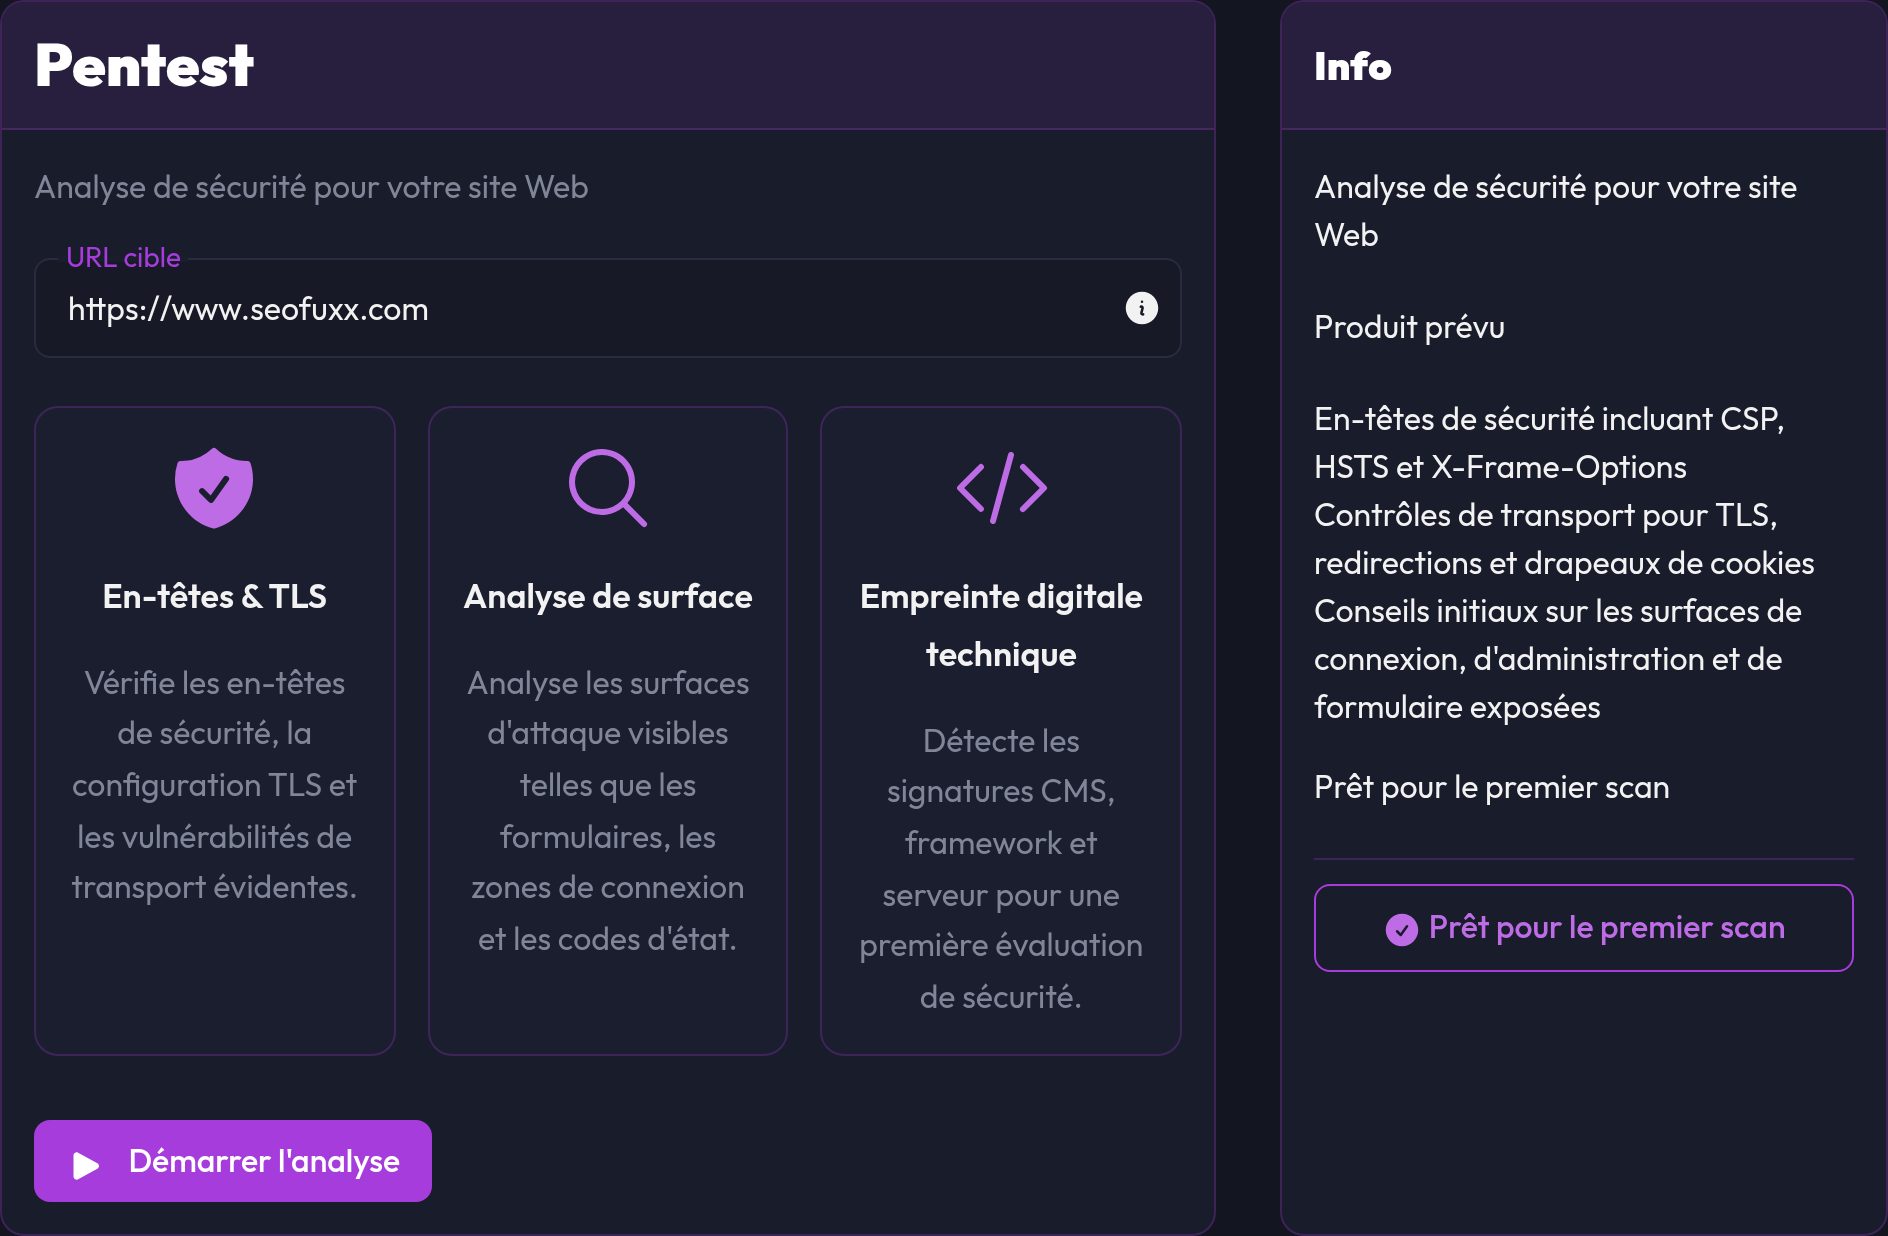
Le pentest vérifie un site Web en quelques secondes pour les points faibles typiques dans la configuration, comme les en-têtes de sécurité manquants, les redirections non sécurisées ou les chemins de connexion librement accessibles. Pour chaque problème, vous obtenez des conseils concrets sur la façon de le résoudre.
Que fait le scan ?
Le scanner est passif et inoffensif. Il récupère la page comme un visiteur normal, vérifie si la variante HTTP redirige, et demande seulement si cinq chemins typiques (/login, /wp-login.php, /admin, /administrator, /user/login) existent. Il n'y a pas d'attaques, et rien n'est changé. Les adresses internes sont bloquées, seules les cibles accessibles au public sont numérisées.
Démarrer un scan
- Connectez-vous. Le stylo n'est utilisable qu'avec un compte.
- Ouvrir Pentest dans la navigation (groupe Outils)
- Saisissez l'URL Cible, p.ex.
https://your-website.com. Sans schéma,https://est ajouté. - Cliquez sur Démarrer l'analyse
Pendant que le scan tourne, il est écrit "Scan en cours d'exécution ...", puis le rapport est préparé.
Le rapport
En haut, les faits clés sur la cible :
| Point | Signification |
|---|---|
| Cible | L'adresse que vous avez saisie |
| URL finale | Lorsque la requête s'est terminée après redirections |
| État du PTTS | Réponse du serveur |
| Heure des réponses | À quelle vitesse le serveur a répondu |
| Technologies | Détecté CMS, cadres et serveurs |
| Note | Valeur globale de 0 à 100 |
Le score
Le score commence à 100. Chaque problème critique coûte 22 points, chacun avertissement 8. Un score élevé ne signifie pas que le site est sécurisé, seulement que la vérification rapide n'a rien trouvé de visible.
Les conclusions
Les résultats sont classés en quatre groupes :
| Groupe | Signification |
|---|---|
| Questions critiques | Correction immédiate |
| Salle à améliorer | Améliorer bientôt |
| Notes | Informations sans cote |
| Passé | Ce point est bon |
Chaque nom de recherche :
- Found : ce que le scan a observé
- Pourquoi cela importe: le risque derrière elle
- Où le modifier : par exemple serveur web, CMS ou proxy inversé
- Comment le corriger: le chemin vers la solution, souvent avec un exemple de code, vous pouvez copier (Code de copie), pour Apache ou PHP, dire
Qu'est-ce qui est vérifié ?
En-têtes & TLS
- HTTPS : le site est-il crypté et
http://redirige en permanence vershttps://? - Certificat TLS: peut-il être entièrement validé?
- En-têtes de sécurité: Contenu-Sécurité-Politique, strict-Transport-Sécurité (TVHS), X-Frame-Options, X-Content-Type-Options, Référence-Politique, Permissions-Politique
- Drapeaux de cookies: les cookies qui sont mis ont-ils Secure, HttpOnly et SameSite?
Analyse de surface
- Formulaires et champs de mots de passe: c'est là que les attaquants peuvent essayer les connexions et les entrées
- Actions de formulaire : un formulaire est-il envoyé à un paramètre HTTP non chiffré ?
- Points d'entrée typiques: les chemins de connexion ou d'administration sont-ils accessibles au public?
- Mixed content : une page HTTPS charge-t-elle des ressources sur HTTP ?
- Liste des répertoires: le serveur affiche-t-il le contenu du répertoire?
Empreinte digitale technique
- En-tête du serveur et X-Powered-By: révèlent-ils des logiciels et des versions?
- Technologies décentralisées: signatures CMS, framework et serveur
Mesures communes
- Enforcer HTTPS: mettre en place une redirection permanente 301 de HTTP vers HTTPS
- Set HSTS: avec lui les navigateurs se connectent seulement cryptés à partir de là
- Ajouter des en-têtes de sécurité: surtout X-Content-Type-Options, X-Frame-Options et un CSP
- Cookies sécurisés avec sécurité, Http seulement et mêmeSite
- Protéger les zones de connexion: limites de taux, protection contre les forces brutes, Signature à deux facteurs et, si vous le pouvez, accéder uniquement à partir de certaines IP
- Cacher les détails de la version: supprimer les en-têtes Server et X-Powered-By ou les tonifier
- Désactiver la liste des répertoires
Foire aux questions
Les rapports d'analyse "La cible n'a pas pu être atteinte"
Soit l'adresse n'est pas accessible au public, vous l'avez mal orthographiée, soit le serveur bloque la requête. Adresses internes (par exemple localhost) ne sont jamais scannés.
Mon site a 100 points, est-ce sécurisé ?
C'est pas vrai. Le score ne note que les points vérifiés. Il ne dit rien sur les faiblesses de l'application elle-même, comme l'injection SQL ou les plugins périmés.
Pourquoi certains points "Note" au lieu d'un avertissement?
Lorsque quelque chose ne peut être vérifié de façon fiable, par exemple : le comportement de redirection, il est montré comme information au lieu d'une erreur.
Puis-je scanner les sites Web des autres ?
C'est pas vrai. Scannez seulement vos propres sites Web ou ceux que vous avez été commandé par écrit pour vérifier.