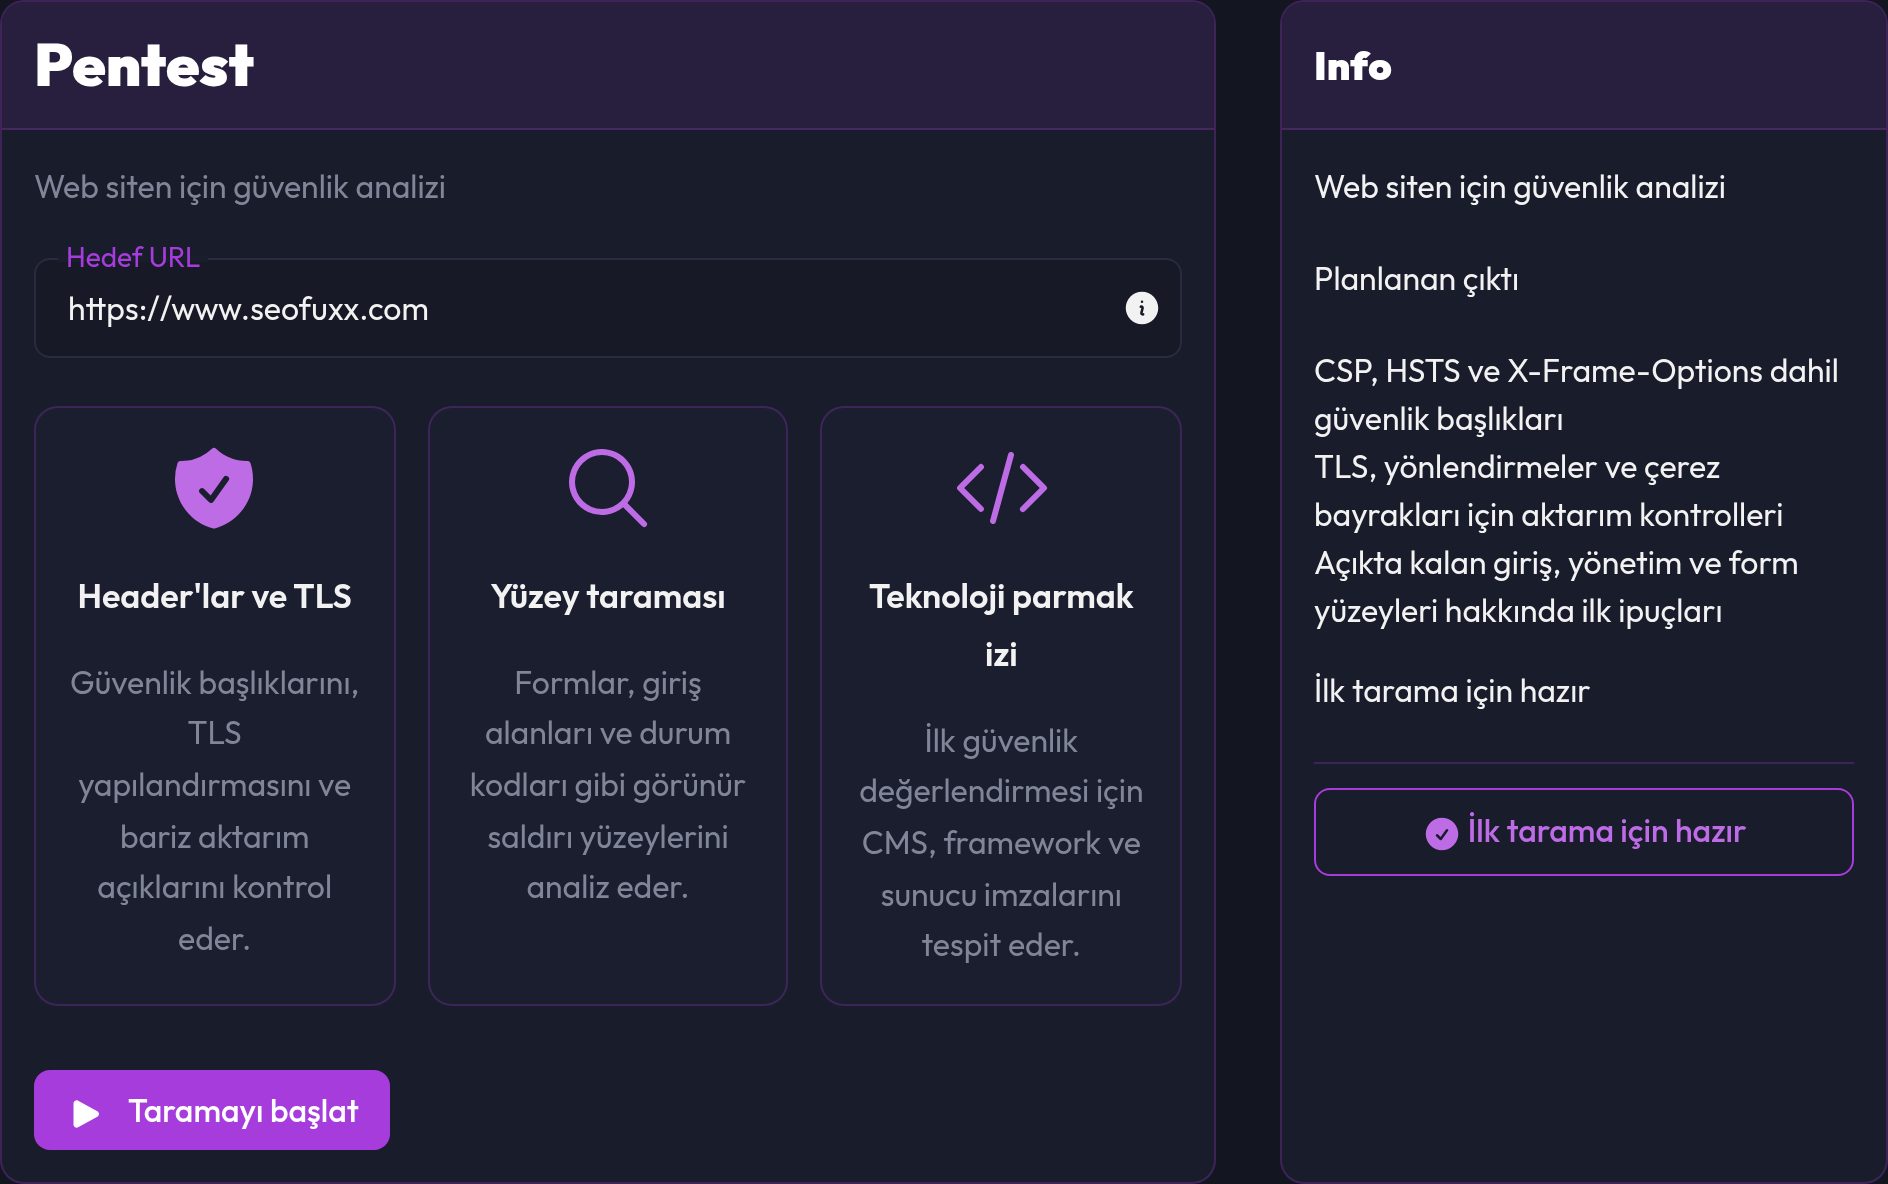
Pentest, bir web sitesini saniyeler içinde yapılandırmadaki tipik zayıf noktalar için kontrol eder; örneğin eksik güvenlik header'ları, güvensiz yönlendirmeler veya açıkça erişilebilen giriş yolları. Her sorun için nasıl giderileceğine dair somut ipuçları alırsın.
Tarama ne yapar?
Tarama pasif ve zararsızdır. Sayfayı normal bir ziyaretçi gibi çeker, HTTP varyantının yönlendirip yönlendirmediğini test eder ve yalnızca beş tipik yolun (/login, /wp-login.php, /admin, /administrator, /user/login) var olup olmadığını sorar. Saldırı yapılmaz ve hiçbir şey değiştirilmez. Dahili adresler engellenir, yalnızca herkese açık erişilebilen hedefler taranır.
Tarama başlat
- Giriş yap. Pentest yalnızca hesapla kullanılabilir.
- Gezinmede Pentest'i aç (Araçlar grubu)
- Hedef URL'yi gir, örn.
https://your-website.com. Şema yoksahttps://eklenir. - Taramayı başlat düğmesine tıkla
Tarama sürerken "Tarama çalışıyor ..." yazar, sonrasında rapor hazırlanır.
Rapor
Hemen en üstte hedefle ilgili temel bilgiler yer alır:
| Öğe | Anlamı |
|---|---|
| Hedef | Girdiğin adres |
| Son URL | İsteğin yönlendirmelerden sonra vardığı yer |
| HTTP durumu | Sunucunun yanıtı |
| Yanıt süresi | Sunucunun ne kadar hızlı yanıt verdiği |
| Teknolojiler | Tespit edilen CMS, framework'ler ve sunucular |
| Puan | 0 ile 100 arasında genel değer |
Puan
Puan 100'den başlar. Her kritik sorun 22, her uyarı 8 puan düşürür. Yüksek bir puan sitenin güvenli olduğu anlamına gelmez, yalnızca hızlı kontrolün dikkat çeken bir şey bulmadığını gösterir.
Bulgular
Bulgular dört gruba ayrılır:
| Grup | Anlamı |
|---|---|
| Kritik sorunlar | Hemen düzelt |
| İyileştirme alanı | Yakında iyileştir |
| Notlar | Değerlendirmesiz bilgi |
| Başarılı | Bu nokta sorunsuz |
Her bulgu şunları belirtir:
- Bulundu: taramanın gözlemlediği şey
- Bu neden önemli: arkasındaki risk
- Nerede değiştirilir: örneğin web sunucusu, CMS veya reverse proxy
- Nasıl düzeltilir: çözüme giden yol; çoğu zaman kopyalayabileceğin bir kod örneğiyle (Kodu kopyala), örneğin Apache veya PHP için
Neler kontrol edilir?
Header'lar ve TLS
- HTTPS: site şifreli mi sunuluyor ve
http://kalıcı olarakhttps://adresine yönleniyor mu? - TLS sertifikası: tam olarak doğrulanabiliyor mu?
- Güvenlik header'ları: Content-Security-Policy, Strict-Transport-Security (HSTS), X-Frame-Options, X-Content-Type-Options, Referrer-Policy, Permissions-Policy
- Çerez bayrakları: ayarlanan çerezlerde Secure, HttpOnly ve SameSite var mı?
Yüzey taraması
- Formlar ve şifre alanları: saldırganlar burada giriş ve girdi deneyebilir
- Form eylemleri: bir form şifrelenmemiş bir HTTP uç noktasına mı gönderiyor?
- Tipik giriş noktaları: giriş veya yönetim yolları herkese açık erişilebilir mi?
- Karışık içerik: bir HTTPS sayfası kaynakları HTTP üzerinden mi yüklüyor?
- Dizin listeleme: sunucu dizin içeriğini gösteriyor mu?
Teknoloji parmak izi
- Server başlığı ve X-Powered-By: yazılımı ve sürümü ele veriyorlar mı?
- Tespit edilen teknolojiler: CMS, framework ve sunucu imzaları
Sık uygulanan önlemler
- HTTPS'i zorunlu kıl: HTTP'den HTTPS'e kalıcı bir 301 yönlendirmesi kur
- HSTS ayarla: bununla tarayıcılar o andan itibaren yalnızca şifreli bağlanır
- Güvenlik header'ları ekle: öncelikle X-Content-Type-Options, X-Frame-Options ve bir CSP
- Çerezleri Secure, HttpOnly ve SameSite ile güvene al
- Giriş alanlarını koru: istek sınırları, kaba kuvvet (brute-force) koruması, iki faktörlü giriş ve mümkünse yalnızca belirli IP'lerden erişim
- Sürüm ayrıntılarını gizle: Server ve X-Powered-By header'larını kaldır ya da yumuşat
- Dizin listelemeyi kapat
Sık sorulan sorular
Tarama "Hedefe ulaşılamadı" bildiriyor
Ya adres herkese açık erişilebilir değil, ya yanlış yazdın ya da sunucu isteği engelliyor. Dahili adresler (örn. localhost) asla taranmaz.
Sitem 100 puan aldı, güvenli mi?
Hayır. Puan yalnızca kontrol edilen noktaları değerlendirir. SQL injection veya eski eklentiler gibi uygulamanın kendisindeki zayıflıklar hakkında bir şey söylemez.
Bazı noktalar neden uyarı yerine "Not"?
Bir şey güvenilir biçimde kontrol edilemediğinde, örneğin yönlendirme davranışı, hata yerine bilgi olarak gösterilir.
Başkalarının web sitelerini tarayabilir miyim?
Hayır. Yalnızca kendi web sitelerini ya da yazılı olarak kontrol etmekle görevlendirildiklerini tara.